


La plateforme Docker a révolutionné la manière dont les développeurs créent, testent et déploient des applications à travers les environnements cloud. Cela, en remplaçant la lourdeur des machines virtuelles traditionnelles par des unités d’exécution légères et isolées.
L’évolution des architectures applicatives vers les microservices et l’agilité des pipelines de déploiement (CI/CD) ont imposé la conteneurisation comme la norme de l’ingénierie logicielle. C’est ainsi que le Docker devient un outil incontournable pour les développeurs.
En bref :
- Docker est une plateforme logicielle open-source de conteneurisation qui permet d’encapsuler une application et ses dépendances dans un environnement isolé, léger et portable.
- Conteneur vs VM : Contrairement aux machines virtuelles qui émulent un système d’exploitation complet, les conteneurs partagent le noyau de l’OS hôte, exécutant jusqu’à six fois plus d’instances avec les mêmes ressources matérielles.
- Docker Desktop intègre désormais l’exécution d’IA locale (Docker Model Runner via vLLM) et généralise l’analyse automatique de vulnérabilités applicatives grâce à Docker Scout.
Qu’est-ce qu’un conteneur et qu’est-ce que Docker ?
Docker est une plateforme logicielle de conteneurisation qui simplifie la création, l’exécution et la distribution de conteneurs applicatifs. Un conteneur est un ensemble de processus isolés regroupant le code source de l’application, ses bibliothèques système, son environnement d’exécution (runtime) et ses fichiers de configuration.
Pour comprendre l’intérêt de la conteneurisation, il convient de la comparer à la virtualisation matérielle classique basée sur des hyperviseurs (comme VMware, KVM ou Xen) :
Comparaison : Virtualisation matérielle classique vs Docker
| Critère d’évaluation | Machine Virtuelle (VM) VM | Conteneur (Docker) DOCKER |
|---|---|---|
| ⚙️ Niveau de virtualisation | Virtualisation du matériel physique (Émulation) | Virtualisation du système d’exploitation (Partage du noyau) |
| 📦 Taille de l’image | Plusieurs Gigaoctets (Système d’exploitation complet) | Quelques Mégaoctets (Uniquement l’application et ses dépendances) |
| ⏱️ Temps de démarrage | Plusieurs dizaines de secondes | Quasi-instantané (Quelques millisecondes) |
| 🏢 Densité d’instances | Limitée par la mémoire et le CPU requis par l’OS invité | 4 à 6 fois supérieure à matériel équivalent |
| 🛡️ Isolation de sécurité | Totale (Noyaux et OS totalement étanches) | Processus isolés au niveau du noyau hôte (Nécessite de la vigilance) |
L’écosystème des composants de la plateforme Docker
L’architecture de Docker s’appuie sur une suite d’outils interconnectés qui couvrent l’intégralité du cycle de vie des conteneurs :
- Docker Engine : Le moteur central fonctionnant selon un modèle client-serveur. Il comprend un démon d’arrière-plan (dockerd) qui gère les images, les réseaux et les volumes de stockage, administrable via une interface en ligne de commande (CLI) ou des API REST.
- Docker Compose : Un outil d’orchestration léger qui permet de définir et d’exécuter des applications multi-conteneurs complexes à l’aide d’un seul fichier de configuration déclaratif au format YAML (docker-compose.yml).
- Docker Hub : Un registre cloud public (SaaS) servant de bibliothèque mondiale de stockage et de partage d’images de conteneurs, comptabilisant plusieurs dizaines de milliards de téléchargements.
- Docker Desktop : Un environnement graphique unifié disponible sur Windows, macOS et Linux, facilitant le développement, le débogage local et la gestion des conteneurs pour les développeurs.
- Docker Scout : Une solution d’analyse de sécurité intégrée qui examine la liste des composants logiciels (SBOM) des images pour identifier et corriger les vulnérabilités de sécurité (CVE) avant la mise en production.
Docker : quelles sont les fonctionnalités ?
Docker propose une plateforme robuste de containerisation avec plusieurs composants essentiels. Le Docker Engine agit comme le cœur de la technologie, facilitant la création, l’exécution et la suppression de containers. Ce moteur inclut un daemon server-side pour gérer les images, les réseaux et les volumes de stockage, accessible via une interface CLI.

Docker Compose permet de gérer des applications multi-containers à l’aide de fichiers YAML, simplifiant ainsi le déploiement d’environnements complexes. Le Docker Hub est une bibliothèque partagée offrant plus de 50 milliards d’images téléchargées, permettant aux utilisateurs de publier et partager leurs containers.
Pour l’orchestration, Docker Swarm équilibre les charges sur plusieurs hôtes, facilitant l’échelonnage rapide des déploiements. Docker Desktop, quant à lui, propose un environnement simplifié pour développer, tester et exécuter des containers sur Windows, macOS ou Linux.
Les fonctionnalités avancées incluent Docker BuildKit, qui optimise la construction des images Docker en améliorant les performances et la mise en cache. Les Docker Extensions, introduites en 2022, qui ajoutent des fonctionnalités personnalisées, rendant la plateforme encore plus adaptable.
Docker : quels sont les avantages et les inconvénients ?
Docker présente plusieurs avantages. Il maximise l’efficacité des ressources, permettant une meilleure utilisation comparée aux machines virtuelles. Grâce à sa portabilité, une application containerisée peut fonctionner sur divers hôtes et environnements.
La flexibilité et la rapidité offertes par Docker accélèrent les cycles de développement et simplifient le déploiement. Avec son écosystème large (Docker Hub, Kubernetes, etc.) et des améliorations constantes, Docker répond aux besoins modernes.
Cependant, des inconvénients subsistent. Gérer un grand nombre de containers devient complexe sans outils comme Kubernetes. La sécurité pose un défi, car les containers partagent le noyau de l’OS. Enfin, Docker est généralement plus performant sur Linux que sur Windows.
Malgré ces limitations, Docker améliore continuellement la sécurité, comme avec le programme Docker Verified Publisher. Toutefois, des incidents, tels qu’une faille affectant 190 000 comptes Docker Hub en 2019, rappellent les risques persistants. Docker a répondu avec des correctifs et des recommandations pour renforcer la protection.
Quelles sont les alternatives ?
Docker n’est plus la seule plateforme de containers sur le marché, bien qu’elle reste la plus utilisée. Voici quelques alternatives notables :
- Podman : Une alternative open source très populaire, souvent considérée comme un concurrent direct de Docker. Podman se distingue par sa capacité à fonctionner sans daemon, offrant une approche plus sécurisée pour l’exécution des containers.
- Canonical LXD : Idéal pour les environnements Linux purs, LXD fournit des containers système permettant de virtualiser des environnements complets.
- Rancher Desktop : Une plateforme émergente qui simplifie le déploiement et la gestion des containers sur le bureau avec une intégration fluide à Kubernetes.
- Virtuozzo OpenVZ : La plus ancienne plateforme de container, toujours utilisée pour des environnements spécifiques nécessitant des solutions de virtualisation légères.
En complément, l’écosystème d’outils autour de Docker reste crucial. On peut citer comme exemple Kubernetes, l’outil de Container Orchestration open source créé par Google.
Docker Desktop : les dernières évolutions en 2026
En 2026, l’éditeur américain continue d’accélérer férocement sur le terrain de l’Intelligence Artificielle locale. Les dernières mises à jour de Docker Desktop ont apporté des évolutions historiques pour les Data Scientists.
La grande révolution est le support total de vLLM dans Docker Model Runner sur Windows (via WSL2 et les puces graphiques NVIDIA). Il s’agit d’une avancée titanesque pour exécuter des grands modèles de langage (LLM comme LLaMA 3) directement en local (On-Premise) avec une inférence rapide.
Côté sécurité, l’entreprise ne plaisante plus. De récents correctifs ont bloqué la fuite de tokens Docker Hub expirés dans les journaux de diagnostic (Logs). L’isolation des conteneurs a été renforcée pour répondre aux exigences de conformité très strictes du secteur bancaire. Ces mises à jour sont fortement recommandées, d’autant que l’éditeur force la mise à jour des versions vieilles de plus de six mois.
Docker et Kubernetes
S’il fallait résumer : Docker permet de créer des conteneurs, Kubernetes permet de les gouverner. Il est possible d’utiliser Docker pour la construction de l’application, et le puissant système de Kubernetes pour le déploiement mondial et l’équilibrage de charge (Scaling).
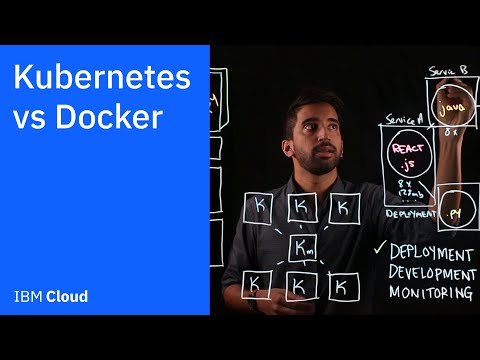
Les startups avec peu de trafic peuvent gérer leurs serveurs avec de simples fichiers Docker Compose. Mais lorsque le trafic explose et qu’il faut gérer plusieurs milliers de conteneurs répartis sur plusieurs datacenters, Kubernetes est obligatoire. Créé initialement par Google, Kubernetes est aujourd’hui géré de manière neutre par la Cloud Native Computing Foundation (CNCF).

FAQ
Oui, la nuance d’architecture est capitale. Une machine virtuelle embarque l’intégralité d’un système d’exploitation (plusieurs Gigaoctets).
Docker se contente d’isoler l’application en utilisant le système d’exploitation du serveur hôte. Les conteneurs ne pèsent que quelques Mégaoctets et s’allument instantanément.
Non. Docker fonctionne très bien seul pour des applications web simples ou un nombre limité de serveurs (via Docker Swarm ou Compose).
Kubernetes (K8s) devient indispensable pour les grandes entreprises devant orchestrer de manière ultra-disponible des centaines de conteneurs (Microservices) sur le Cloud.
Partiellement. Docker Desktop reste totalement gratuit pour un usage personnel, éducatif et pour les petites entreprises (moins de 250 employés).
Pour les grandes entreprises commerciales, l’achat d’une licence payante par utilisateur est strictement obligatoire.
Non, la sécurité n’est pas « Magique ». Les risques de piratage (Root) apparaissent avec la mauvaise configuration des ports et le téléchargement d’images open source corrompues.
C’est pour cela qu’il est indispensable d’utiliser des scanners de vulnérabilités automatiques avant de mettre une image en production.
- Partager l'article :


