


Le Cloud Inlog est un service de stockage en ligne sécurisé pour les dossiers médicaux des patients et des laboratoires. Ce système permet également une utilisation des logiciels par internet tout en garantissant une totale conformité avec les lois nationales et les réglèmentations européennes.
Les logiciels de gestion en santé migrent en masse vers le cloud. Ce mouvement change en profondeur la façon dont les équipes accèdent aux dossiers patients et aux plateformes métier. Le cloud inlog, ou connexion sécurisée aux environnements cloud de santé, concentre aujourd’hui l’attention des éditeurs et des décideurs. La sécurité des accès gagne une importance semblable à la performance des applications.
Comment le cloud inlog contribue au secteur de la santé ?
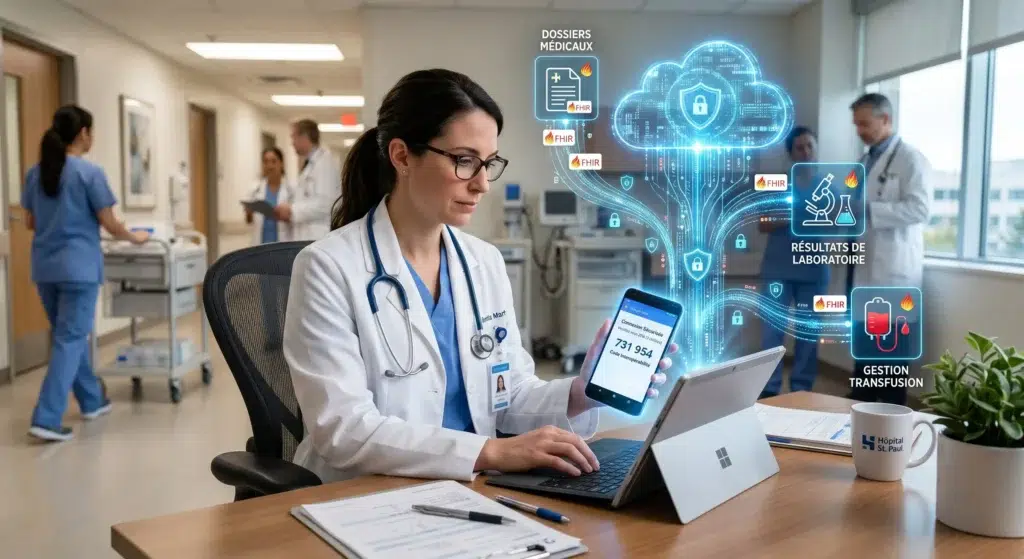
Le secteur de la santé traite des données parmi les plus sensibles qui soient. Dès lors, toute connexion à un environnement cloud doit répondre à des exigences strictes. Le cloud inlog désigne l’ensemble des mécanismes par lesquels un utilisateur peut accéder à une plateforme SaaS de santé. Ce processus va bien au-delà d’un simple couple identifiant et mot de passe.
Les éditeurs spécialisés, comme ceux actifs dans les laboratoires ou les centres de transfusion, adaptent leurs portails d’accès aux normes européennes. Ils intègrent notamment des systèmes d’authentification à deux facteurs. Ces procédés réduisent les risques d’intrusion sur des données critiques. De plus, ils facilitent la traçabilité des connexions, une obligation légale dans plusieurs pays de l’Union européenne.
L’interopérabilité joue aussi un rôle clé. Le standard FHIR ou Fast Healthcare Interoperability Resources s’impose comme une référence pour les échanges entre portails cloud de santé. Son adoption permet à des systèmes différents de communiquer sans friction. Ainsi, un soignant peut accéder à plusieurs outils via un seul point d’entrée sécurisé. C’est précisément là que le cloud inlog prend tout son sens : fluidifier l’accès tout en renforçant la protection.
Le cloud inlog face aux nouvelles exigences de conformité
La conformité réglementaire pousse les organisations de santé à revoir leur architecture d’accès. La directive européenne NIS 2 impose des standards élevés pour la sécurité des systèmes d’information. Elle cible aussi bien les hôpitaux que les prestataires de services numériques en santé. Ignorer ces obligations expose les organisations à de graves sanctions.

En France, le décret sur le cloud sensible renforce encore cette dynamique. Il oblige les acteurs du secteur à choisir des offres hébergées sur des infrastructures souveraines. Ces dernières doivent être qualifiées par l’ANSSI, l’agence nationale de la sécurité des systèmes d’information. Cette qualification assure que les données restent hors de portée des lois extra-territoriales étrangères.
Par ailleurs, les nouvelles formes d’authentification changent le cloud inlog lui-même. Les passkeys remplacent graduellement les mots de passe traditionnels dans le cloud d’entreprise. Cette technologie réduit de façon notable les tentatives de phishing réussies. En parallèle, les systèmes d’authentification adaptative analysent le comportement de l’utilisateur en temps réel. Ils valident ou bloquent l’accès selon le niveau de risque détecté, sans alourdir l’expérience de connexion.
Réussir la migration vers un cloud inlog souverain et durable
La migration vers un cloud souverain n’est pas le genre d’opération qui peut se résumer à changer d’hébergeur. Elle implique une refonte des pratiques d’accès et de gestion des identités. Les équipes IT doivent cartographier les flux de connexion existants avant toute transition. Par la suite, elles peuvent définir une politique d’accès adaptée à chaque profil utilisateur.

La gestion des coûts cloud, aussi appelée FinOps, accompagne désormais ces migrations. Elle permet d’allouer les ressources de calcul en fonction des usages réels. Pour un service de santé, cela signifie optimiser les environnements de connexion aux heures de pointe. Cette approche évite le sur-provisionnement et maîtrise les budgets sans dégrader la disponibilité des accès.
Enfin, la formation des utilisateurs reste un levier souvent sous-estimé. Un portail cloud inlog bien conçu perd de son efficacité si les équipes contournent les procédures. Des sessions de sensibilisation courtes et régulières ancrent les bons réflexes. Associées à une politique de révision périodique des droits d’accès, elles crééent une ligne de défense solide contre les incidents de sécurité.
Quel solution choisir entre les certifications cloud souveraines ?
Toutes les offres cloud ne se valent pas face aux exigences du secteur de la santé. Les certifications constituent un indicateur objectif pour orienter un choix d’hébergement. Certaines sont imposées par la réglementation française ou européenne, d’autres relèvent d’une démarche volontaire. Le tableau ci-dessous met en regard les principales certifications rencontrées dans les appels d’offres de santé numérique. Il couvre leur périmètre, leur niveau d’exigence et leur pertinence selon le type d’organisation.
| Certification | Périmètre | Exigence | Données de santé | Pertinence |
|---|---|---|---|---|
| HDS | Hébergement de données de santé à caractère personnel | Obligatoire (France) | Oui | Hôpitaux, laboratoires, éditeurs |
| SecNumCloud | Services cloud pour données sensibles de l’État | Recommandée | Oui | Opérateurs critiques, administrations |
| ISO 27001 | Management de la sécurité de l’info | Volontaire / Appels d’offres | Indirectement | Tout type d’organisation |
| ISO 27017 | Sécurité spécifique au cloud | Volontaire | Non | Fournisseurs cloud, DSI |
| CSA STAR | Transparence des services cloud | Volontaire | Non | Comparaison internationale |
| SOC 2 Type II | Disponibilité et confidentialité | Usage US | Non | Partenariats éditeurs américains |
FAQ
Le SSO ou Single Sign-On est une technologie qui permet d’accéder à plusieurs applications avec une seule authentification. Le cloud inlog désigne plus largement l’ensemble du processus de connexion sécurisée à un environnement cloud, dont le SSO peut faire partie.
La certification HDS est obligatoire pour tout hébergement de données de santé à caractère personnel en France. Toutefois, les logiciels liés à la transfusion peuvent également relever du cadre des dispositifs médicaux logiciels, ce qui impose d’autres exigences.
Un DSI doit vérifier la présence d’une authentification à plusieurs facteurs, la journalisation des accès et la conformité aux référentiels applicables comme l’ANSSI. Un audit de pénétration annuel sur le portail d’accès constitue aussi une bonne pratique recommandée.
Les passkeys reposent sur le standard FIDO2, compatible avec les navigateurs et systèmes d’exploitation modernes. Leur intégration dans les systèmes de santé progresse, mais elle nécessite une mise à jour des applications métier et une phase de formation des utilisateurs.
Une organisation sans politique d’accès cloud formalisée s’expose à des intrusions, des fuites de données et des sanctions réglementaires au titre de la directive NIS 2 ou du RGPD. Elle ne peut pas aussi tracer les accès en cas d’incident. La procédure d’audit ou de réponse à une cyberattaque en devient notamment plus compliquée.
- Partager l'article :


