


Attention aux outils que vous utilisez en ligne ! Socket vient tout juste d’annoncer que 737 extensions Chrome se font passer pour des VPN ou des proxys gratuits.
Parmi les extensions identifiées, Socket cite notamment « myxa vpn », « Burёnka VPN », « AmneziaVPN », « AntiZapret ». Elles sont publiées sur au moins 40 comptes développeurs.
Et malveillantes comme elles sont, 274 d’entre elles imitent 66 marques connues. Genre, Proton VPN, NordVPN ou encore le résolveur DNS 1.1.1.1 de Cloudflare. Puis, elles redirigent le trafic des utilisateurs vers des serveurs tiers, sans qu’ils s’en rendent compte.
Pourtant, à elles seules, les 737 extensions comptabilisent 75 486 installations selon Socket. Bon, ce chiffre est une estimation. Il provient des données d’affichage par catégories du Chrome Web Store et correspond donc à des fourchettes cumulées plutôt qu’à un nombre exact. Malgré tout, la situation est inquiétante.
En quoi est-ce inquiétant ?
Socket a réussi à analyser le code de 522 extensions. Et 520 d’entre elles appliquent exactement la même configuration dès leur connexion à un proxy SOCKS5 fixe, installé sur le port 1082.
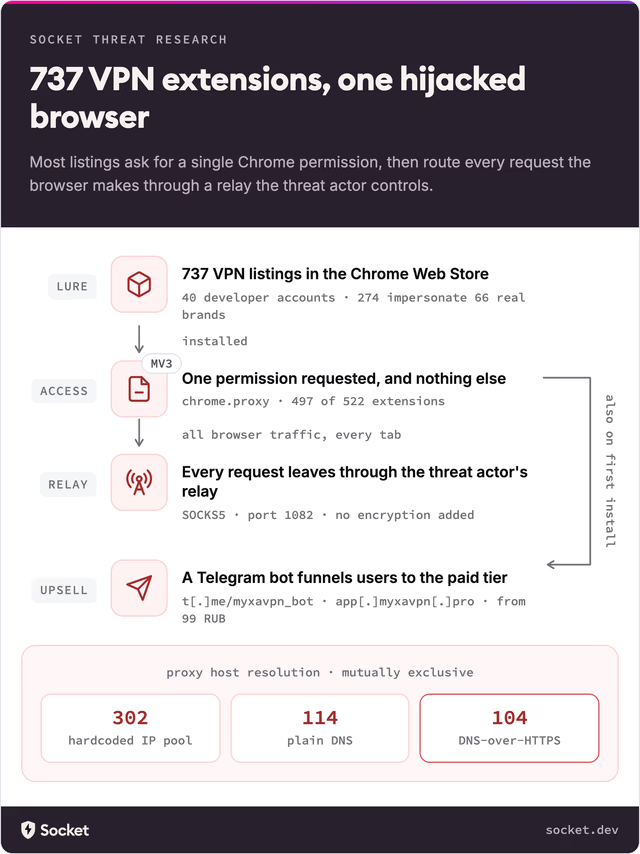
Surtout, aucune distinction n’est faite selon les sites consultés. Une fois l’extension active, les requêtes du navigateur peuvent transiter par ce serveur externe, quel que soit le site visité.
Cette redirection permet notamment de connaître la destination des requêtes, le nom de domaine négocié lors des connexions chiffrées. Ou encore l’adresse IP de l’utilisateur. Sur les sites qui n’utilisent pas HTTPS, le serveur peut même accéder au contenu des échanges, y compris aux identifiants transmis.
Et pour rendre la manœuvre un peu plus discrète, 104 extensions utilisent les services DNS chiffrés de Cloudflare ou de Google. Cela permet de résoudre l’adresse du proxy avant de la transmettre à Chrome.
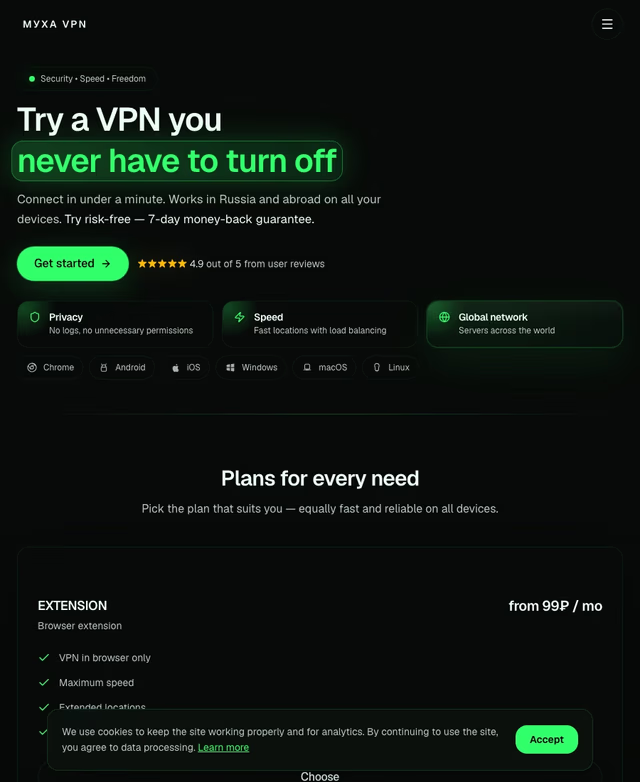
Les extensions proposent même une formule payante. Celle-ci est censée donner accès à des serveurs situés au Japon, à Singapour, au Canada, en Australie ou encore en Turquie. Socket a testé 200 adresses associées à ces emplacements. Aucune n’a répondu.
Parmi ces extensions payantes figurent par exemple myxa vpn qui compte 2 000 installations.
737 extensions Chrome malveillantes, une seule campagne ?
Comme dit tout haut, Socket a pu analyser 525 des 737 extensions. Les 212 autres, elles, avaient déjà disparu du Chrome Web Store au moment de la collecte. La société n’a donc pu récupérer que les informations disponibles sur leurs fiches.
Cela dit, d’après Socket, les indices suggèrent que ces extensions pourraient faire partie d’une même opération. Plusieurs domaines utilisent notamment un identifiant commun lié à un outil de mesure d’audience. Les chercheurs ont également retrouvé le même chemin de dossier Windows dans 43 paquets.
Autre détail qui ne respire pas franchement la coïncidence. Plusieurs groupes de domaines ont été enregistrés à seulement quelques secondes d’intervalle.
La campagne semble par ailleurs viser très précisément les internautes russophones. Selon Socket, 94 % des extensions concernées ciblent des utilisateurs cherchant à contourner les restrictions des services comme Instagram, YouTube ou ChatGPT.
Certaines vont même jusqu’à reprendre les noms d’AmneziaVPN ou d’AntiZapret, deux outils particulièrement connus en Russie. Pour un internaute qui cherche simplement un VPN gratuit pour accéder à un service bloqué, la fausse extension peut donc sembler parfaitement crédible.

Que faire ?
Eh bien, au moment où Socket a collecté ses données, Google avait déjà retiré 221 des 737 extensions identifiées. Cela signifie toutefois que 516 d’entre elles étaient encore disponibles sur le Chrome Web Store.
Pour les utilisateurs concernés donc, mieux vaut ne pas attendre que le faux VPN décide de prendre sa retraite tout seul. Socket recommande de supprimer les extensions, puis de vérifier que les paramètres proxy de Chrome sont revenus à leur configuration normale.
Vous avez saisi des identifiants sur des sites dépourvus de chiffrement HTTPS pendant que l’une de ces extensions était active ? L’entreprise de sécurité vous conseille de les modifier immédiatement.
- Partager l'article :



