Relu par Bastien L., Rédacteur en chef
Les équipes IT et les experts en cybersécurité observent une évolution rapide des méthodes utilisées par les cybercriminels. Les nouvelles cybermenaces en 2026 reposent de plus en plus sur le vol d’identifiants, l’exploitation des comptes cloud, les attaques ciblées et les failles humaines. Particuliers, indépendants et TPE sont désormais exposés au même titre que les grandes organisations. Identifier ces risques permet d’adapter ses réflexes et de mieux protéger ses données.
Bitdefender Premium Security concentre l’essentiel face aux cybermenaces 2026 : protection temps réel, analyse comportementale, anti-ransomware, VPN illimité et gestionnaire de mots de passe, jusqu’à 5 appareils. Offre limitée : 55 € la première année au lieu de 109,99 €.
En 2026, la cybersécurité ne se résume plus à installer un antivirus et à éviter les e-mails suspects. Les attaques ont changé de nature : elles ciblent les identifiants, les comptes cloud et les habitudes du quotidien. Comprendre ce qui a réellement changé cette année, c’est déjà se donner les moyens d’anticiper les risques et d’adopter les bons réflexes, que l’on soit particulier, indépendant ou dirigeant de TPE.
Cybermenaces 2026 : ce qu’il faut retenir
En 2026, les attaques informatiques jouent davantage sur les identifiants volés, les comptes compromis et les failles du quotidien. Un antivirus seul ne suffit donc plus toujours à couvrir tous les usages. Bitdefender Premium Security réunit plusieurs protections au même endroit, avec une couverture jusqu’à 5 appareils, un VPN illimité et un gestionnaire de mots de passe. L’offre est actuellement proposée à 55 € la première année, contre 109,99 € habituellement.
La rentrée 2026 remet les usages numériques au premier plan. Retour au bureau, reprise des cours, nouveaux appareils et multiplication des connexions créent autant d’occasions pour les cybercriminels. Les rançongiciels restent une menace sérieuse, mais d’autres techniques gagnent du terrain, notamment les campagnes de phishing ciblées, le détournement de comptes et l’exploitation des services cloud. Cette évolution impose de revoir les réflexes de sécurité, aussi bien dans la sphère personnelle que professionnelle.
Pourquoi 2026 marque une rupture dans le paysage des menaces ?
Le rapport annuel de l’ANSSI confirme une tendance lourde : 1 366 incidents avérés ont été recensés en 2025, un niveau qui reste élevé après plusieurs années de hausse continue. Le Verizon DBIR 2026 va dans le même sens : pour la première fois en 19 ans, l’exploitation de vulnérabilités dépasse le vol d’identifiants comme premier vecteur d’intrusion. Les pirates ne cherchent plus à forcer les systèmes, ils exploitent les failles non corrigées et convainquent les utilisateurs de leur ouvrir la porte.
Une nuance importante : même une sauvegarde régulière ne suffit plus, car les attaques modernes exfiltrent les données avant de les chiffrer. La question n’est plus de savoir si vous serez ciblé, mais comment vous allez réagir. Et si la première étape consistait à comprendre comment les outils de protection ont évolué pour répondre à cette nouvelle donne ?
Cette évolution rend aussi le choix d’un logiciel de sécurité plus complexe. Les besoins diffèrent selon le nombre d’appareils, les usages et le niveau de protection recherché. Pour comparer les fonctionnalités, les protections et les performances disponibles, un comparatif des principales solutions antivirus permet de mieux cerner les options adaptées à chaque profil.
Attaques ciblées : le piratage change de visage
Fini les campagnes massives et indiscriminées. Les nouvelles cybermenaces 2026 privilégient les attaques ciblées, préparées en amont par des groupes organisés. Ces attaquants étudient leurs victimes pendant des semaines : réseaux sociaux, historiques d’achats, habitudes de connexion. Le secteur de la santé et les collectivités locales sont particulièrement touchés, car leurs systèmes obsolètes offrent des points d’entrée faciles. L’ANSSI confirme cette tendance : l’enseignement et la recherche représentent 34 % des incidents, les administrations et collectivités 24 %, et la santé 10 %.
Ces attaques ne se contentent plus de bloquer les accès : elles volent des données, les revendent ou les utilisent pour faire chanter les victimes. Pour les TPE et PME, l’enjeu est vital : une attaque réussie peut entraîner une cessation d’activité. Le rapport IBM 2026 chiffre le coût moyen mondial d’une violation de données à 4,99 millions de dollars, en hausse de 12 % sur un an.
Face à cette professionnalisation, les outils de protection doivent s’adapter. Les solutions basées uniquement sur des signatures de virus ne détectent plus ces menaces furtives. Avant de choisir un outil, il devient essentiel de comparer les approches techniques et les niveaux de protection offerts par les différentes solutions du marché.
Le prix reste également un critère important, mais il ne permet pas à lui seul de juger l’efficacité d’un logiciel. Certaines solutions payantes ajoutent des protections contre les ransomwares, le phishing ou les menaces avancées. Comparer les antivirus payants et leurs fonctionnalités permet donc de mieux comprendre ce que ces offres apportent face aux menaces actuelles.
Le cloud personnel, nouvelle porte d’entrée
Les pirates l’ont compris : les données personnelles stockées dans le cloud sont une mine d’or. Photos, documents administratifs, coordonnées bancaires : tout transite par des services grand public souvent mal protégés. En 2026, les attaques contre les comptes cloud personnels ont explosé. Le rapport SpyCloud 2026 a capturé 65,7 milliards de données d’identité, en hausse de 23 % sur un an. Plus inquiétant encore : 8,6 milliards de cookies de session volés permettent de contourner l’authentification multifacteur.
La méthode est simple : les attaquants récupèrent des identifiants via des fuites de données ou du phishing, puis testent ces combinaisons sur les services cloud. Une fuite récente a exposé 149 millions de combinaisons d’identifiants en clair, dont environ 900 000 comptes Apple/iCloud, provenant d’appareils infectés par des infostealers. Une fois connectés, les pirates explorent les fichiers, cherchent des informations sensibles et peuvent même bloquer l’accès au compte en modifiant le mot de passe.
Le constat est sans appel : la majorité des utilisateurs réutilisent les mêmes mots de passe sur plusieurs services. Cette pratique transforme une simple fuite en catastrophe. Un gestionnaire de mots de passe devient alors une nécessité, pas un luxe. Il permet de générer des identifiants uniques et de ne plus dépendre de sa mémoire. Mais tous les gestionnaires ne se valent pas, et leur intégration dans une suite de sécurité complète fait souvent la différence.
Rançongiciels : l’évolution silencieuse
Le rançongiciel n’a pas disparu, il s’est transformé. Les attaques par chiffrement classique laissent place à des stratégies plus discrètes : vol de données, puis menace de publication. Cette approche, appelée double extorsion, met les victimes sous pression sans forcément bloquer leurs systèmes.
Le modèle RaaS (Ransomware-as-a-Service) poursuit sa croissance. Des développeurs vendent des kits prêts à l’emploi à des affiliés qui lancent les attaques. Cette division du travail rend la traçabilité difficile et les attaques plus nombreuses. Les secteurs de la logistique et de l’industrie manufacturière sont particulièrement visés, car une interruption de production coûte cher.
Pour les organisations, la question n’est plus de savoir si une attaque réussira, mais combien de temps elle passera inaperçue. La détection comportementale, qui analyse les actions suspectes plutôt que les fichiers connus, devient la norme. Les offres gratuites, souvent limitées à une protection basique, peinent à suivre ce rythme.
Cela ne signifie pas qu’un antivirus gratuit est inutile. Pour certains usages, il peut constituer un premier niveau de défense intéressant. Encore faut-il savoir quelles fonctions sont réellement incluses et quelles protections restent absentes. Avant de faire son choix, un tour d’horizon des meilleurs antivirus gratuits permet de mieux cerner leurs possibilités et leurs limites.
Les particuliers face à des menaces qui les dépassent
Les nouvelles cybermenaces 2026 ne concernent pas que les entreprises. Les particuliers sont désormais des cibles privilégiées, car ils disposent de moins de protections et représentent des points d’entrée vers leurs employeurs. Le télétravail a brouillé les frontières entre vie professionnelle et personnelle.
Les attaques par SMS (smishing) et par appel téléphonique (vishing) se multiplient. Les pirates se font passer pour des banques, des opérateurs ou des services publics. Le rapport IBM 2026 estime le coût moyen d’une violation de données initiée par phishing vocal ou SMS à 5,29 millions de dollars, un record. L’Ifop estime que 62 % des Français ont reçu au moins une tentative d’hameçonnage par SMS en 2025.
Pour les parents, la menace est encore plus complexe. Les adolescents utilisent des services cloud, des jeux en ligne et des réseaux sociaux où les données personnelles circulent librement. Un contrôle parental efficace ne se limite plus à filtrer les sites web : il doit aussi protéger les comptes et sensibiliser aux risques. Dans ce contexte, les solutions gratuites montrent leurs limites. Elles offrent une protection de base, mais peinent à suivre le rythme des nouvelles attaques. Pour ceux qui cherchent un équilibre entre coût et efficacité, il existe des alternatives accessibles qui couvrent les besoins essentiels sans compromis sur la sécurité.
Bitdefender Premium Security : une réponse complète aux menaces de 2026
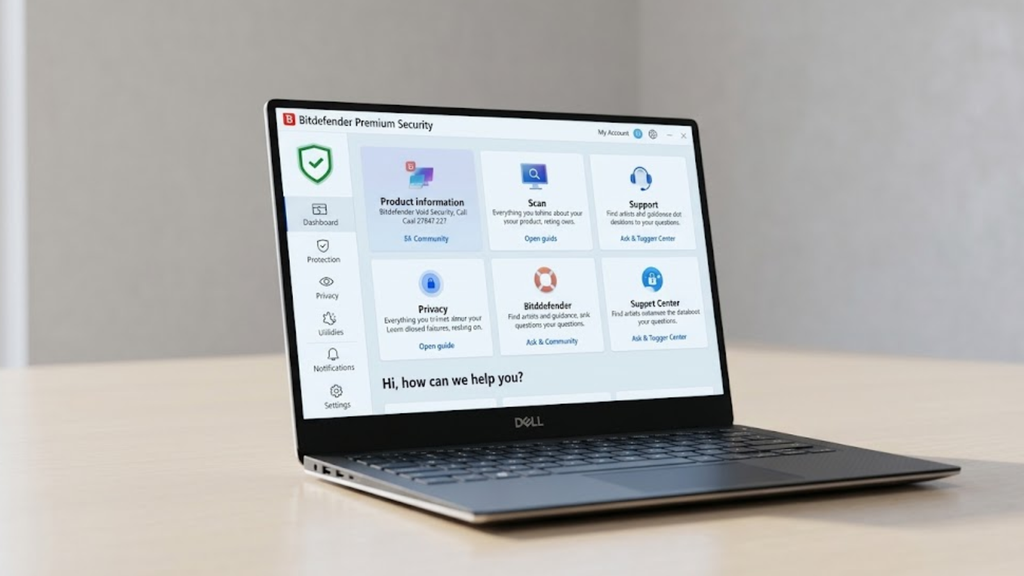
Bitdefender Premium Security intègre les technologies nécessaires pour faire face aux nouvelles cybermenaces. La protection en temps réel analyse chaque fichier et chaque comportement suspect. L’analyse comportementale détecte les actions anormales, même si le fichier semble légitime. La protection des données empêche l’exfiltration et le chiffrement non autorisé. En cas d’infection, la remédiation permet de restaurer les fichiers compromis.
Cette offre Bitdefender couvre jusqu’à 5 appareils, compatibles Windows, macOS, Android et iOS. Elle inclut un VPN illimité pour sécuriser les connexions, notamment sur les réseaux Wi-Fi publics. Le gestionnaire de mots de passe intégré permet de stocker et générer des identifiants forts sans effort. Pour ceux qui hésitent encore entre plusieurs options, un test complet permet de se faire une idée précise des performances réelles de cette suite de sécurité.
- Partager l'article :